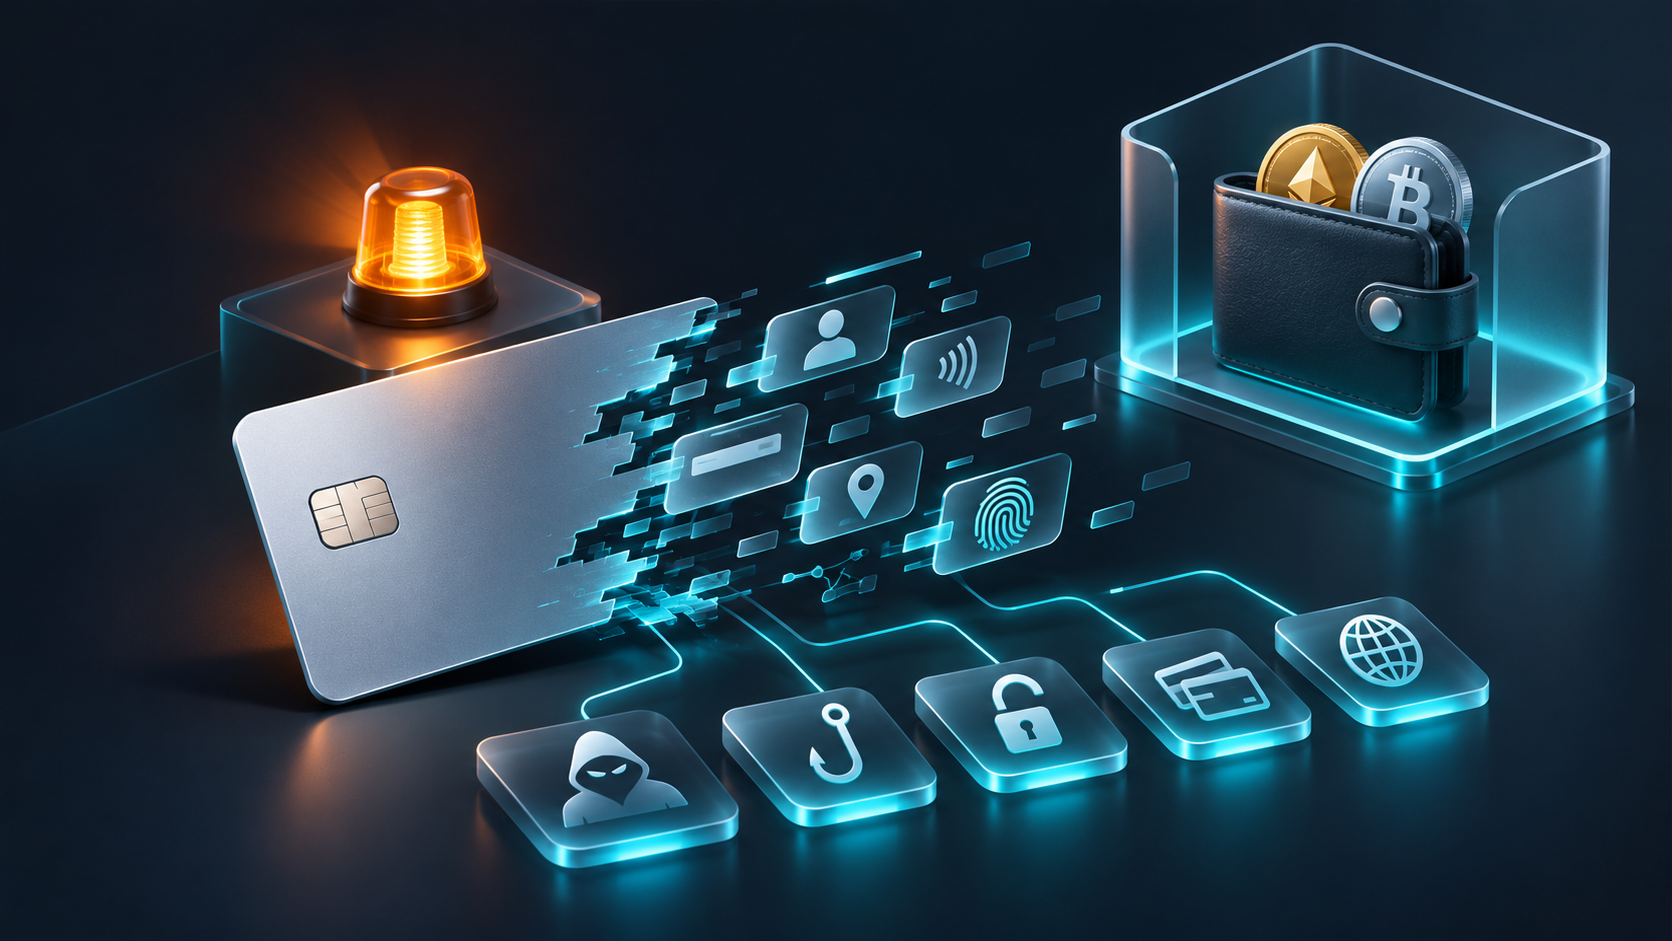
Ein Krypto-Wallet kann die Schlüssel zu deinen Vermögenswerten schützen, während ein anderes Unternehmen deine Kartendetails und persönlichen Informationen speichert. Wenn die Systeme dieses Unternehmens kompromittiert werden, können die finanziellen und datenschutzrechtlichen Folgen schwerwiegend sein, selbst wenn das Wallet selbst unberührt bleibt.
Am 3. November 2026 gab Gnosis Pay bekannt, dass ein unbefugter Zugriff auf das Altsystem festgestellt wurde, das die Gnosis Pay-markierten Karten antreibt. Das Unternehmen gibt an, dass seine separate Unternehmensplattform nicht betroffen war. Sein Bericht über den Vorfall ist die primäre Quelle für die unten genannten Unterscheidungen; die Anzahl der betroffenen Kunden und ein unabhängiges Audit wurden im überprüften Material nicht festgestellt. Gnosis Pay Vorfall-Update
Ein Produkt, mehrere Sicherheitsgrenzen
Eine Krypto-Karte kann eine App, ein Kartenprogramm, Dienstleister und ein Wallet kombinieren. Jede Komponente kann unterschiedliche Informationen oder Berechtigungen verarbeiten. Ein Fehler in einer Ebene sollte nicht automatisch als Fehler in jeder Ebene beschrieben werden.
Kartendaten können für versuchte unbefugte Kartentransaktionen verwendet werden. Die richtige Reaktion kann das Einfrieren oder Ersetzen der Karte sowie die Überwachung der Aktivitäten umfassen.
Persönliche Informationen können gezieltes Phishing überzeugender machen. Ein Krimineller, der deinen Namen, deine Adresse oder deine Beziehung zu einem Anbieter kennt, kann eine Nachricht erstellen, die glaubwürdiger erscheint.
Eine Wallet-Adresse ist im Allgemeinen öffentlich, aber die Verknüpfung mit einer realen Identität kann die Transaktionshistorie offenlegen und Datenschutzrisiken oder Targeting-Risiken schaffen. Die bloße Offenlegung einer Adresse gibt jemandem nicht den privaten Schlüssel.
Private Keys oder Recovery-Phrasen können die Kontrolle über eine Wallet ermöglichen. Ein Vorfall mit Kartendaten ist kein Beweis dafür, dass diese Geheimnisse offengelegt wurden; ebenso sollte keine allgemeine Beschreibung einer Kartenverletzung als Garantie dafür gelesen werden, dass eine bestimmte Wallet sicher ist.
Was Gnosis Pay gemeldet hat
Gnosis Pay gab an, dass ein unbefugter Zugriff das alte Kartensystem betroffen hat und das Unternehmen nach der Entdeckung des Vorfalls reagiert habe. Zudem führte es eine obligatorische 3D Secure für Online-Kartenzahlungen ein, während es sich auf die Stilllegung seines Konsumentensystems vorbereitete. Konsultiere die aktuelle Incident-Seite des Unternehmens und die direkten Kontokommunikationen für die genauen Datenkategorien, betroffenen Dienste und die neuesten Anweisungen. Gnosis Pay incident update
Die Unterscheidung ist wichtig: Die Aussage des Unternehmens zum Vorfall ist kein unabhängiger Beweis für jedes zugrunde liegende Detail, und das Fehlen eines angekündigten Wallet-Verlustes schließt Kartenfrausch oder Identitätsrisiken nicht aus. Vermeide es, eine kurze Schlagzeile als vollständigen Vorfallsbericht zu behandeln.
Wenn du betroffen sein könntest, prüfe diese fünf Dinge
- Öffne die App des Anbieters oder gib dessen offizielle Adresse selbst ein. Verlasse dich nicht auf einen Link in einer ungefragten Nachricht, die vorgibt, vom Support zu stammen.
- Überprüfe die Kartenaktivitäten. Wenn du eine unbekannte Transaktion siehst, nutze die offiziellen Funktionen zum Einfrieren oder Sperren und kontaktiere den Kartenherausgeber über einen verifizierten Kanal. Frage nach dem Austausch und den Verfahren zur Anfechtung.
- Überprüfe die Kontosicherheit. Ändere ein wiederverwendetes Passwort, aktiviere verfügbare starke Authentifizierungsverfahren und überprüfe die Sicherheitsbenachrichtigungen. Gib niemals einen Einmalcode an jemanden weiter, der dich unerwartet kontaktiert.
- Erwarte Folge-Phishing. Ein echter Name, Kartendetails oder eine Wallet-Adresse in einer Nachricht authentifizieren nicht den Absender. Ein Anrufer, der dich auffordert, dringend Gelder zu bewegen, ist ein Warnsignal.
- Teile niemals eine Recovery-Phrase oder einen Private Key. Der Support benötigt weder das eine noch das andere, um Kartenaktivitäten zu untersuchen. Verbinde oder signiere keine Wallet-Transaktion nur deshalb, weil eine Nachricht behauptet, dies sei notwendig, um ein Konto zu sichern.
Wenn du bereits Zugangsdaten eingegeben oder eine Transaktion signiert hast, kontaktiere den entsprechenden Anbieter sofort über dessen offiziellen Support-Weg und folge dessen aktuellen Anweisungen zum Vorfall. Die angemessene Reaktion der Wallet hängt davon ab, was offengelegt wurde; gehe nicht davon aus, dass ein bloßer Kartenersatz eine kompromittierte Recovery-Phrase behebt.
Die Lektion für Krypto-Nutzer
Self-Custody ändert, wer die Schlüssel kontrolliert. Es macht nicht jede App, jeden Kartenherausgeber oder jede Identitätsdatenbank rund um eine Transaktion zu Self-Custody. Bevor du ein Krypto-Zahlungsprodukt nutzt, frage dich, welche Unternehmen deine Daten halten, wer eine Karte sperren kann, welche Konten auf die Wallet zugreifen können und wie du den Support erreichen würdest, ohne auf eine Nachricht zu klicken.
Das beste Sicherheitsmodell trennt diese Risiken. Das macht es einfacher, auf den tatsächlichen Vorfall zu reagieren, anstatt entweder die offengelegten Daten zu ignorieren oder anzunehmen, dass jede Sicherheitsverletzung bedeutet, dass alle Onchain-Gelder gestohlen wurden.
Basierend auf der vom Unternehmen verfügbaren Vorfallsbeschreibung vom 9. November 2026. Überprüfe offizielle Updates auf Änderungen und kontospezifische Anweisungen.